Privacidad y seguridad
¿Es seguro el correo temporal? Qué protege y qué no
¿Buscas un correo temporal seguro? Descubre cómo FreeTemp aísla tu sesión, bloquea píxeles de rastreo, qué riesgos evita y cuándo no debes utilizarlo.
Por FreeTemp7 min de lectura
Preguntarse qué convierte a un servicio en un correo temporal seguro consiste en ajustar la herramienta al riesgo correcto: sí, un buzón desechable privado protege tu dirección personal frente a listas comerciales, filtraciones de bases de datos y píxeles de rastreo en registros puntuales. Sin embargo, no oculta tu dirección IP ante la web que visitas, no desactiva una página de phishing si abres un enlace malicioso ni protege cuentas que requieran recuperar la contraseña más adelante. Entender ambos lados de esa frontera mantiene a salvo tu identidad y tus cuentas.
Qué convierte a FreeTemp en un correo temporal seguro para tu privacidad
No todos los servicios de correo efímero se construyen igual. Los antiguos directorios públicos permitían a cualquiera escribir un usuario en un buscador y leer todo lo que llegaba allí, de modo que un extraño podía interceptar tu enlace de confirmación en vivo. Evaluar la seguridad empieza por ver cómo aísla el buzón tu sesión y cómo filtra el HTML.
Tokens secretos por buzón frente a bandejas públicas compartidas
Al abrir la bandeja en directo de FreeTemp, el servidor no te da una sala pública accesible adivinando un nombre. En su lugar, crea una dirección aleatoria junto con un token criptográfico de acceso guardado en el almacenamiento local de tu navegador. Cada petición para leer mensajes, abrir el canal WebSocket, ampliar el reloj o eliminar el buzón debe presentar ese token; sin él, el servidor responde 403 Forbidden.
Además, FreeTemp no pide registro, nombre ni correo alternativo, y tu IP de conexión nunca se adjunta a los mensajes guardados: solo sirve como contador temporal contra abusos y caduca automáticamente en un máximo de 24 horas, según documenta nuestra política de privacidad.
Saneamiento HTML aislado y bloqueo de píxeles remotos
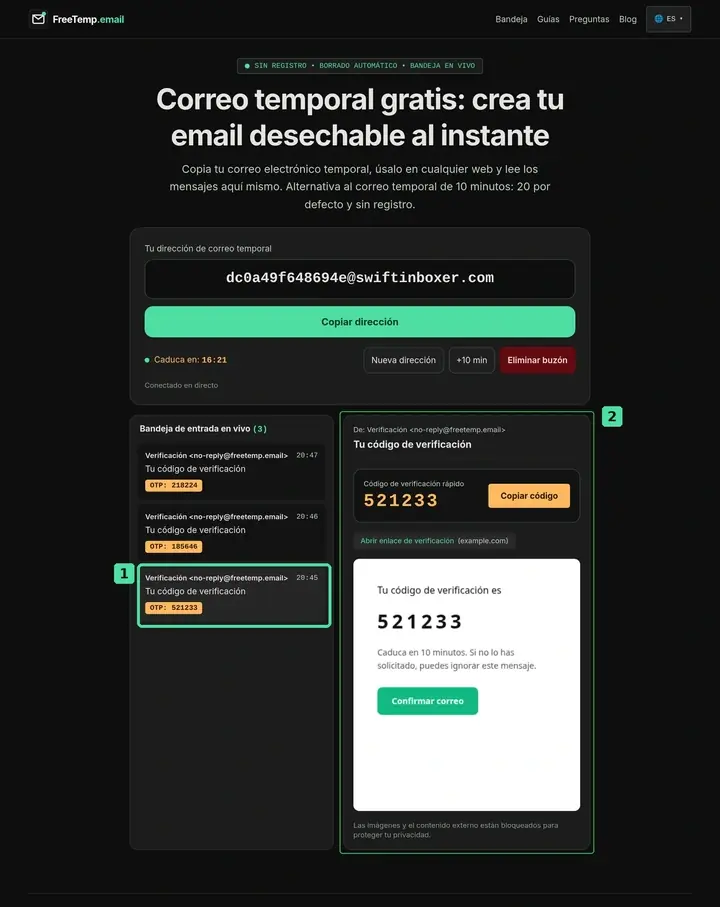
Abrir un correo de un remitente desconocido implica dos riesgos clásicos: inyección de scripts o formularios ocultos, y píxeles remotos de 1x1 que informan a un servidor externo sobre tu IP, hora de apertura y dispositivo. FreeTemp pasa cada correo HTML por DOMPurify —eliminando scripts, formularios, marcos y esquemas javascript: o data:— y muestra el texto limpio en un iframe restringido con cabeceras no-referrer e imágenes externas bloqueadas por defecto.
Recepción exclusiva y borrado definitivo inmediato
Como FreeTemp es estrictamente de solo recepción, nadie puede usar una dirección para enviar phishing en tu nombre. Cada buzón limita su capacidad a 50 mensajes (rechazando el 51 con error 429 sin borrar los previos) y descarta correos en bruto mayores de 2 MB antes de procesarlos. Cuando termina la cuenta atrás de 20 minutos por defecto (o hasta 60 minutos si se amplía) o pulsas Eliminar buzón, el servidor borra todos los mensajes y el token en la nube para siempre, sin dejar rastro si una web externa sufre una brecha meses después.
Matriz de riesgos: qué protege FreeTemp y qué queda fuera
Los fallos de seguridad surgen cuando alguien espera que una herramienta de privacidad de correo funcione como VPN, gestor de contraseñas y antivirus a la vez. Revisa qué cubre exactamente:
| Riesgo o amenaza | ¿Cubierto por FreeTemp? | Cómo funciona en la práctica |
|---|---|---|
| Spam y campañas comerciales posteriores | Sí | La dirección desaparece al caducar o borrarse, así que los envíos futuros rebotan |
| Filtración de base de datos en la web | Sí | Si un foro filtra su tabla de usuarios el próximo año, tu correo real no está ahí |
| Píxeles de rastreo de apertura | Sí | Las imágenes externas y hojas de estilo remotas se bloquean por defecto |
| Otros visitantes leyendo tu buzón temporal | Sí | Leer el buzón exige el token secreto guardado en tu navegador |
| Registro de tu IP o huella en la web visitada | No | La web de destino sigue viendo tu conexión HTTP salvo que uses herramientas de red |
| Enlaces de phishing dentro del correo | Parcial | Se limpian enlaces javascript: y se muestra el dominio, pero hacer clic depende de ti |
| Recuperación de cuenta y reseteo 2FA futuro | No | Un buzón caducado no puede recrearse; los enlaces futuros se pierden para siempre |
Ejemplo práctico: revisar con seguridad la invitación a un foro técnico
Supón que entras en un foro de hardware libre para bajar un esquema electrónico. Minutos después de confirmar tu dirección desechable, llega un segundo correo diciendo que «tu perfil exige verificación urgente de credenciales» con un botón llamativo.
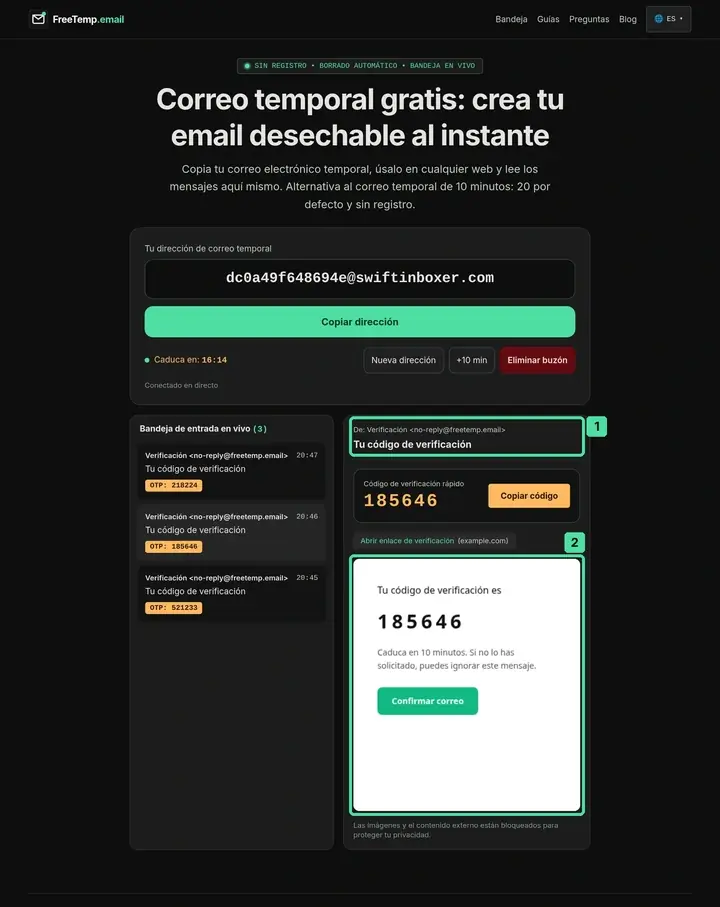
En FreeTemp, dos defensas te alertan al instante: primero, las imágenes remotas están bloqueadas, así que abrir el correo no confirma al remitente que hay una persona leyéndolo; segundo, el panel de enlaces muestra entre paréntesis el dominio real de destino junto al botón, revelando un servidor ajeno que no pertenece al foro.
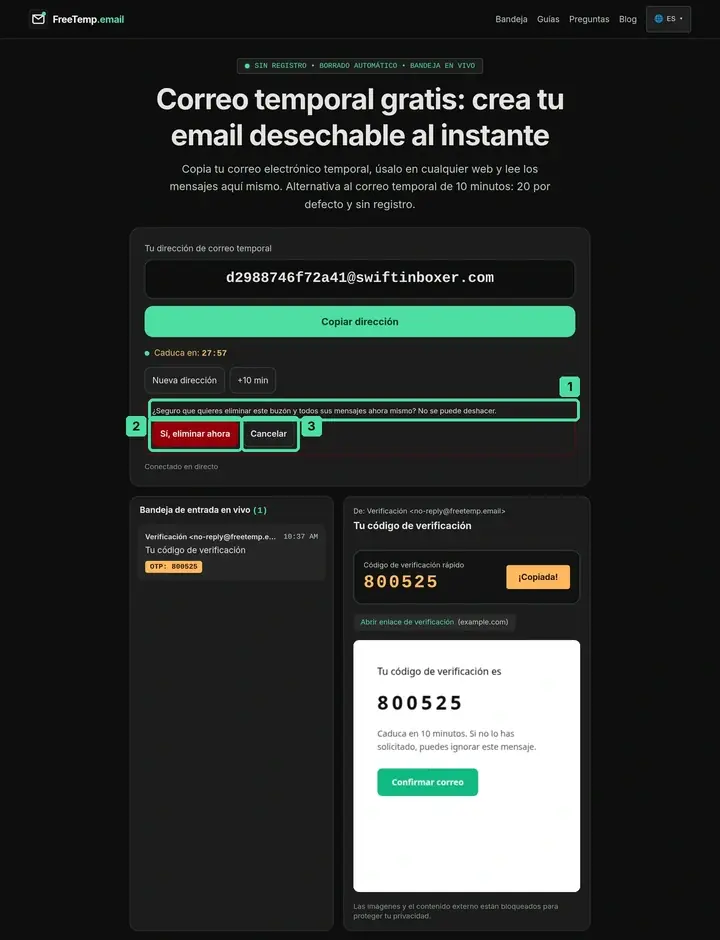
En vez de pulsar el enlace sospechoso, cierras el correo, pulsas Eliminar buzón y confirmas el borrado inmediato. Para ver una lista completa de comprobación, lee si son seguros los enlaces en un correo temporal.
5 hábitos para mantener seguras tus sesiones de correo efímero
- Genera el buzón en tu propio navegador, nunca en un ordenador público compartido. Como el token secreto se guarda en el almacenamiento local del navegador, dejar abierto un equipo público permitiría al siguiente usuario ver un buzón no eliminado.
- Nunca escribas contraseñas habituales, datos bancarios ni documentos en registros efímeros. Usa una clave aleatoria única de tu gestor de contraseñas en cada formulario.
- Revisa el dominio entre paréntesis antes de abrir cualquier enlace de confirmación. Comprueba que coincida con la web donde te acabas de registrar.
- Elimina el buzón en cuanto termines de bajar el archivo o validar el código. Reducir una sesión de 20 minutos a 45 segundos minimiza la exposición en tu dispositivo.
- Usa tu correo permanente o un alias de reenvío para todo lo que quieras conservar. Consulta los límites en cuándo no usar un correo temporal y compara opciones en correo temporal frente a correo desechable y alias.
Errores comunes que comprometen tu seguridad
- Usar un buzón desechable en cuentas bancarias, laborales o de compras: Perder facturas, garantías o correos de recuperación convierte una herramienta de privacidad en un bloqueo propio.
- Suponer que todo correo en la bandeja viene del sitio que acabas de usar: Si pegas la misma dirección en cinco webs a la vez, es fácil confundir qué enlace pertenece a cada sitio. Usa un buzón nuevo por web.
- Confiar a ciegas en enlaces a archivos externos: Aunque FreeTemp rechaza correos mayores de 2 MB y no guarda adjuntos, un mensaje puede enlazar a una descarga externa. Analiza cualquier archivo descargado con prudencia.
- Dejar códigos visibles en pantalla al alejarte del portátil: Pulsa Eliminar buzón antes de levantarte en una biblioteca o oficina compartida.
Tomar la decisión de seguridad inteligente
Trata el buzón desechable como una recepción limpia en la entrada de tu vida digital: ideal para recoger un código puntual o un enlace sin dar las llaves de tu archivo personal. Reserva tu buzón permanente —protegido con doble factor— para toda cuenta ligada a tu identidad, tu dinero o tu trabajo.
Preguntas frecuentes
¿Usar FreeTemp oculta mi dirección IP ante el sitio web donde me registro?
No. FreeTemp oculta tu correo personal ante la web y bloquea imágenes rastreadoras dentro de los mensajes, pero al visitar una web externa en tu navegador, ese sitio sigue viendo tu conexión de red normal.
¿Puede otra persona adivinar mi dirección de FreeTemp y leer mi código de verificación?
No. Cada buzón está protegido por un token criptográfico secreto generado al crearse y guardado en el almacenamiento local de tu navegador. Sin ese token, el servidor rechaza la lectura con error 403.
¿Qué pasa si hackean la base de datos de una web donde usé un correo temporal?
Tu correo personal sigue a salvo porque la base de datos filtrada solo contiene una dirección desechable caducada que ya no existe y no tiene vínculo con tu buzón real.
¿Por qué bloquea FreeTemp por defecto las imágenes externas en los mensajes?
Las imágenes externas suelen usarse como píxeles invisibles que avisan al remitente cuándo abriste el correo, tu IP y tu dispositivo. Bloquearlas en la vista aislada impide ese rastreo silencioso.