Privacidad y seguridad
¿Son seguros los enlaces en un correo electrónico temporal?
Leer un mensaje en FreeTemp está aislado, pero pulsar un enlace en un correo electrónico temporal abre otra web. Mira qué bloquea y 5 pasos para revisarlo.
Por FreeTemp8 min de lectura
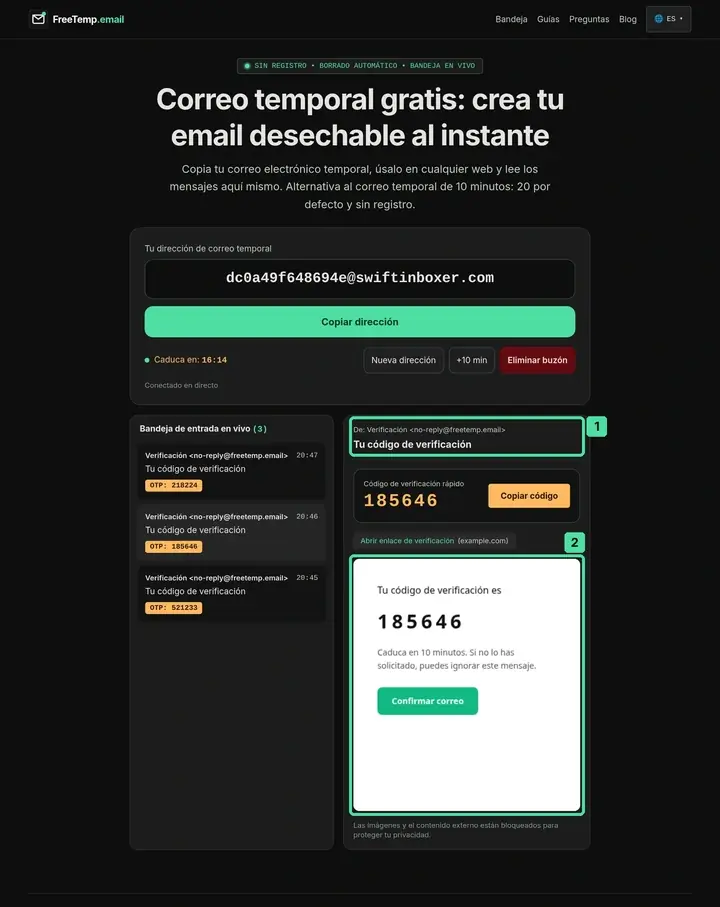
Abrir y leer un mensaje dentro de un correo electrónico temporal en FreeTemp está protegido por saneamiento HTML y un marco aislado sin scripts, pero hacer clic en un enlace del mensaje abre un sitio web externo en una pestaña nueva fuera de la protección de FreeTemp. FreeTemp neutraliza esquemas peligrosos como javascript:, elimina formularios HTML falsos, bloquea píxeles de seguimiento y muestra entre paréntesis el dominio de destino de cada enlace extraído para que puedas revisarlo antes. Que un enlace sea seguro depende en última instancia de comprobar que tú mismo solicitaste ese correo y que el dominio de destino pertenece realmente al servicio que acabas de utilizar.
Dos zonas de seguridad separadas: dentro de la vista previa y después del clic
Muchos usuarios temen que el simple hecho de ver un mensaje sospechoso en una bandeja web infecte su navegador, mientras que otros cometen el error opuesto: dar por sentado que, como el correo llegó dentro de una interfaz limpia, cualquier botón incluido en él es de confianza. Separar lo que ocurre dentro de FreeTemp de lo que ocurre tras hacer clic aclara el riesgo real al instante.
Zona 1: Qué neutraliza FreeTemp automáticamente antes de que hagas clic
Cada mensaje entrante pasa por una defensa de varias capas verificada en el analizador de FreeTemp y en su visor de mensajes:
| Capa de protección integrada | Implementación exacta en FreeTemp | Amenaza que elimina |
|---|---|---|
| Saneamiento de etiquetas HTML | DOMPurify elimina <script>, <iframe>, <object>, <embed>, <form>, <input>, <meta>, <base> y eventos en línea (onclick, onerror) | Ejecución de scripts (XSS) y formularios falsos de inicio de sesión dentro del correo |
Marco iframe aislado sin scripts | Se muestra en un marco restringido que solo permite abrir pestañas externas sin ejecutar código ni compartir origen | Impide que el correo ejecute scripts o lea el token privado guardado en tu navegador |
| Política estricta de seguridad (CSP) | Bloquea por defecto imágenes remotas, fuentes externas, envíos de formularios y recursos externos en hojas de estilo CSS | Bloquea píxeles de rastreo remotos, fuentes externas y peticiones ocultas en segundo plano |
| Aislamiento de protocolo y referencia | Solo se extraen enlaces http: y https:; cada enlace lleva rel="noopener noreferrer nofollow" y no-referrer | Bloquea ataques javascript: o data: y oculta tu URL de FreeTemp ante el servidor externo |
| Etiqueta inteligente de dominio (primeros 60 KB) | Extrae hasta 5 enlaces prioritarios de verificación y muestra el dominio real entre paréntesis junto al botón | Desenmascara botones engañosos cuyo texto dice una marca pero apunta a otro servidor |
Zona 2: Qué ocurre en el instante en que pulsas un enlace externo
Para que la activación legítima de cuentas funcione, los enlaces se abren en una pestaña nueva del navegador fuera del entorno aislado. Desde esa fracción de segundo, tu navegador se comunica directamente con el servidor web remoto. FreeTemp no puede inspeccionar lo que carga en esa página externa, impedir que una web falsa de phishing te pida una contraseña o tarjeta bancaria, desenmascarar una redirección intermedia de seguimiento antes de que tu navegador la siga ni analizar si un archivo descargado allí contiene malware. Consulta el modelo completo de privacidad en si es seguro el correo temporal y qué protege.
5 pasos antes de abrir un enlace en un correo electrónico temporal
Siempre que entre un mensaje de confirmación en tu bandeja en directo de FreeTemp, dedica cinco segundos a repasar estas comprobaciones en orden:
- Confirma que tú mismo solicitaste ese correo hace unos instantes: Como tu dirección acaba de crearse para una sesión de 20 minutos, solo la web donde acabas de enviar el formulario debería escribirte. Si llega sin haberlo pedido un supuesto «aviso de premio», «factura pendiente» o «suspensión de cuenta», no pulses nada y elimina el buzón de inmediato.
- Compara el remitente con la web abierta en tu otra pestaña: Mira la dirección del remitente y el asunto sobre la vista previa. Presta atención a cambios sutiles de letras (como
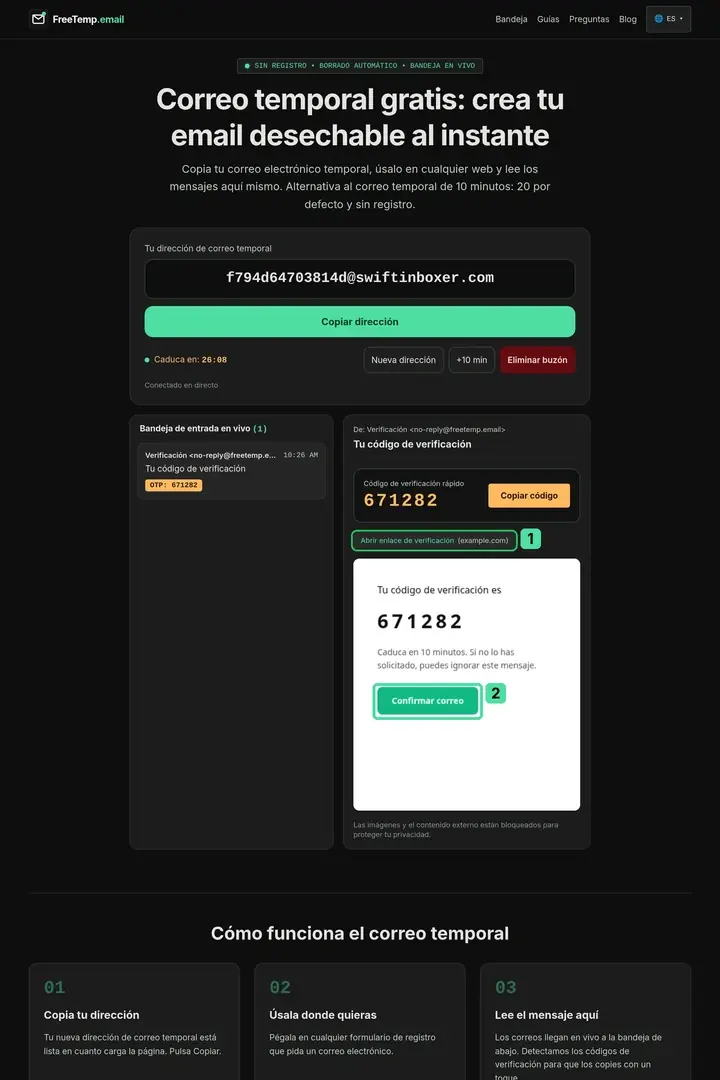
rnimitando unam, guiones añadidos o cuentas de correo gratuitas ajenas a la empresa). - Lee el dominio entre paréntesis en la etiqueta del enlace extraído: Encima del cuerpo del mensaje, FreeTemp muestra hasta cinco enlaces extraídos junto con su dominio exacto entre paréntesis, por ejemplo
Enlace de verificación (ejemplo.com). Comprueba que el dominio principal (justo antes de.com,.es,.org,.io, etc.) coincida con la web donde te registraste, o sigue los pasos visuales en cómo abrir un enlace de confirmación de forma segura. - Prefiere el código numérico OTP de 6 dígitos cuando el correo ofrezca ambos: Muchos servicios incluyen tanto un botón de «Confirmar correo» como un código numérico en el mismo mensaje. Copiar los dígitos en la pestaña que ya abriste tú mismo evita abrir enlaces externos; revisa cómo recibir códigos de verificación sin tu correo personal.
- Revisa de nuevo la barra de direcciones del navegador al abrirse la pestaña nueva: Las empresas legítimas a veces pasan sus enlaces de activación por plataformas de envío transaccional (como
sendgrid.netoamazonses.com) que redirigen al instante a su dominio oficial. Espera a que termine de cargar la página y verifica que la URL HTTPS final en la barra de tu navegador coincida con el sitio real antes de escribir nada.
Caso práctico: comparar una redirección legítima frente a una trampa visual
Supón que un técnico de QA usa una dirección temporal para registrarse en acme-analytics.io y probar una demo, y llegan dos mensajes en un minuto:
- Mensaje A (confirmación esperada del registro): Enviado desde
no-reply@acme-analytics.iocuarenta segundos después de enviar el formulario. La etiqueta extraída muestraEnlace de verificación (auth.acme-analytics.io). Al hacer clic se abrehttps://auth.acme-analytics.io/confirm?token=...por HTTPS, muestra «¡Correo verificado!» y no pide ningún dato más. Totalmente normal. - Mensaje B (oferta promocional de terceros): Enviado desde un dominio comercial desconocido con un botón llamativo que dice «Descarga tu paquete de herramientas extra». Aunque el botón parece amigable, la etiqueta de dominio de FreeTemp revela
(files-drop-mirror.info), un servidor que el técnico jamás visitó. Al ver que ofrece bajar un archivo.zipcon contraseña, cierra la pestaña y elimina el buzón en el acto. Compara cómo se propagan las listas promocionales en cómo evitar el spam con un correo temporal.
Errores comunes al abrir enlaces de confirmación por correo
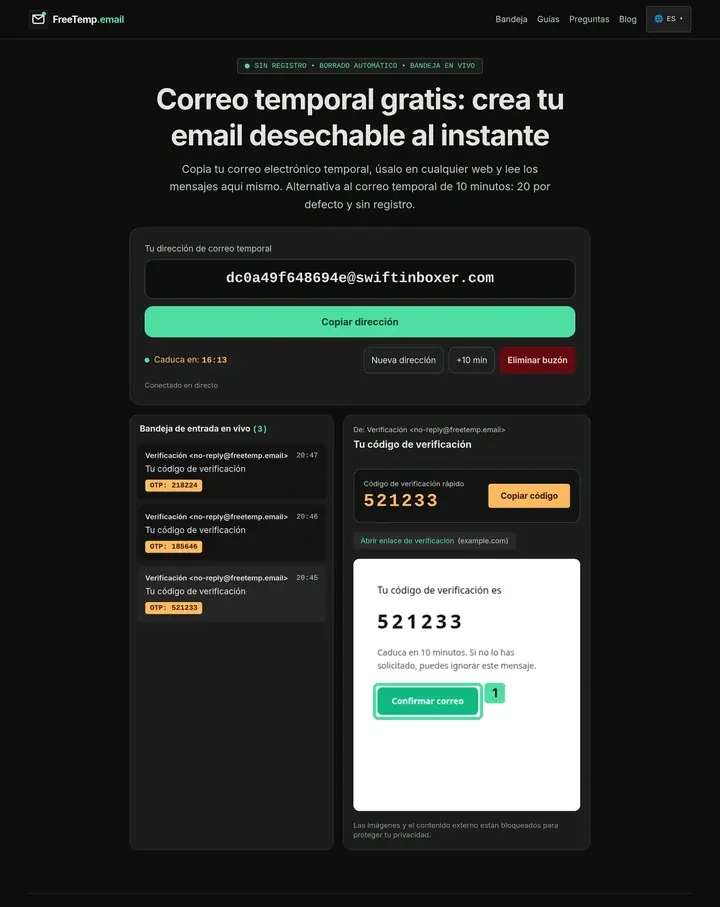
- Confiar en el texto visible del botón azul en lugar del dominio real: Un remitente puede escribir cualquier texto —incluso una URL como
https://sitio-seguro.com— como etiqueta visible de un enlace mientras apunta a otro servidor distinto. Revisa siempre el dominio entre paréntesis en FreeTemp o la vista previa inferior de tu navegador. - Pulsar enlaces de «Cancelar suscripción» en mensajes basura no solicitados: No necesitas darte de baja en un buzón de 20 minutos; pulsar Eliminar buzón borra toda la dirección limpiamente sin avisar a un remitente dudoso de que hiciste clic.
- Buscar enlaces situados al final de un boletín enorme de 200 KB en la barra superior: El extractor automático de enlaces de FreeTemp examina los primeros 60 KB y destaca hasta 5 enlaces prioritarios de acción; si hay enlaces válidos más abajo en un correo muy largo, revísalos directamente dentro de la vista previa saneada.
- Descargar archivos comprimidos desde servidores desconocidos: Recuerda que FreeTemp omite los archivos adjuntos por diseño, por lo que los atacantes suelen sustituir los adjuntos por enlaces a descargas externas. Nunca ejecutes descargas no confiables solo porque llegaron durante una prueba de registro.
Verifica el dominio, termina tu gestión y elimina el buzón
FreeTemp se encarga del trabajo pesado dentro de la bandeja: elimina scripts, bloquea píxeles de rastreo, aísla el HTML en un marco sin privilegios y expone el dominio real de los enlaces extraídos. Acompaña esas barreras técnicas con una revisión de cinco segundos del dominio antes de hacer clic, prefiere los códigos numéricos OTP cuando estén disponibles y elimina el buzón en cuanto se complete tu confirmación.
Preguntas frecuentes
¿Puede infectar mi dispositivo el simple hecho de abrir un correo sospechoso dentro de FreeTemp sin pulsar ningún enlace?
FreeTemp elimina scripts, formularios, objetos incrustados y atributos de eventos con DOMPurify y muestra el mensaje dentro de un marco aislado con JavaScript y recursos externos desactivados. Aunque siempre conviene mantener el navegador actualizado, la lectura pasiva en la vista aislada bloquea los ataques habituales de scripts y píxeles de rastreo.
¿Por qué el dominio entre paréntesis junto a un enlace de confirmación dice sendgrid.net o list-manage.com en vez del nombre de la web?
Muchas webs legítimas envían sus correos transaccionales mediante plataformas en la nube que envuelven los enlaces en dominios de seguimiento antes de redirigir a la web oficial. Haz clic solo si acabas de solicitar tú mismo ese correo y comprueba la URL final en la barra de direcciones del navegador en cuanto cargue la página.
¿Ve la web externa mi dirección de FreeTemp a través de las cabeceras referrer del navegador cuando pulso un enlace?
No. FreeTemp configura la vista previa y todos los enlaces con política sin referencia (no-referrer y rel="noopener noreferrer nofollow"). Aun así, el propio token único de confirmación incluido por la web en su enlace le indica naturalmente qué registro se está confirmando.
¿Por qué FreeTemp solo muestra cinco enlaces en la parte superior si el correo contiene doce?
FreeTemp examina los primeros 60 KB del mensaje, prioriza los enlaces de verificación y acceso frente a los pies de página o enlaces de baja y muestra hasta cinco enlaces http/https destacados para mantener despejada la cabecera. El resto de enlaces limpios siguen accesibles dentro del cuerpo del mensaje.