الخصوصية والأمان
هل خدمة البريد المؤقت آمنة؟ ما تحميه وحدودها الفعلية
هل تعد خدمة البريد المؤقت آمنة فعلا؟ تعرف على آلية عزل الجلسات وحجب بكسلات التتبع في FreeTemp، وما لا تحميه الأداة، ومتى يجب تجنبها تماما.
بقلم FreeTemp8 دقيقة قراءة
تكون خدمة البريد المؤقت آمنة تماما عندما تستخدمها في مهمتها المحددة: فصل عنوانك الشخصي عن نماذج الويب العابرة وقوائم التسويق وبكسلات التتبع الخفية. في المقابل، هي لا تخفي عنوان اتصالك بالإنترنت عن الموقع الذي تتصفحه، ولا تحول رابط تصيد خبيث إلى صفحة موثوقة إن ضغطت عليه، ولا تصلح لحساب تحتاج استرداده بعد شهر. التمييز الدقيق بين ما تحميه الأداة تقنيا وما يخرج عن نطاقها هو خط الأمان الحقيقي لك.
كيف تبني خدمة البريد المؤقت في FreeTemp طبقات العزل؟
ليست كل المنصات المؤقتة على درجة واحدة من الخصوصية؛ فكثير من المواقع القديمة تعتمد فكرة "الصندوق العلني" الذي يسمح لأي زائر بكتابة اسم مستخدم شائع وقراءة كل رسالة تصل إليه، وهو ما يعرض روابط التفعيل للاعتراض الفوري. في واجهة الصندوق المباشر في FreeTemp صممت البنية لتفادي هذه الثغرة من الأساس.
رمز الوصول السري لكل جلسة بدل الصناديق المشتركة
بمجرد توليد عنوان جديد، ينشئ الخادم رمزا سريا عشوائيا مرتبطا بصندوق معزول واحد، ويحفظه متصفحك في التخزين المحلي للجهاز. لا يمكن قراءة الرسائل أو فتح قناة البث الفوري أو تمديد الوقت أو حرق الصندوق إلا بإبراز ذلك الرمز المطابق؛ وأي محاولة خارجية للوصول إلى العنوان نفسه دون الرمز تقابل برمز الرفض 403 فورا.
كذلك لا تطلب الأداة اسما ولا هاتفا ولا بريدا بديلا، ولا يربط عنوان اتصالك بمحتوى الرسائل المخزنة، بل يستعمل مفتاح عد مؤقت لتطبيق حدود الاستخدام فقط ثم يحذف تلقائيا بعد مرور 24 ساعة كما توضح سياسة الخصوصية.
تنقية الرسائل وحجب صور التتبع داخل إطار معزول
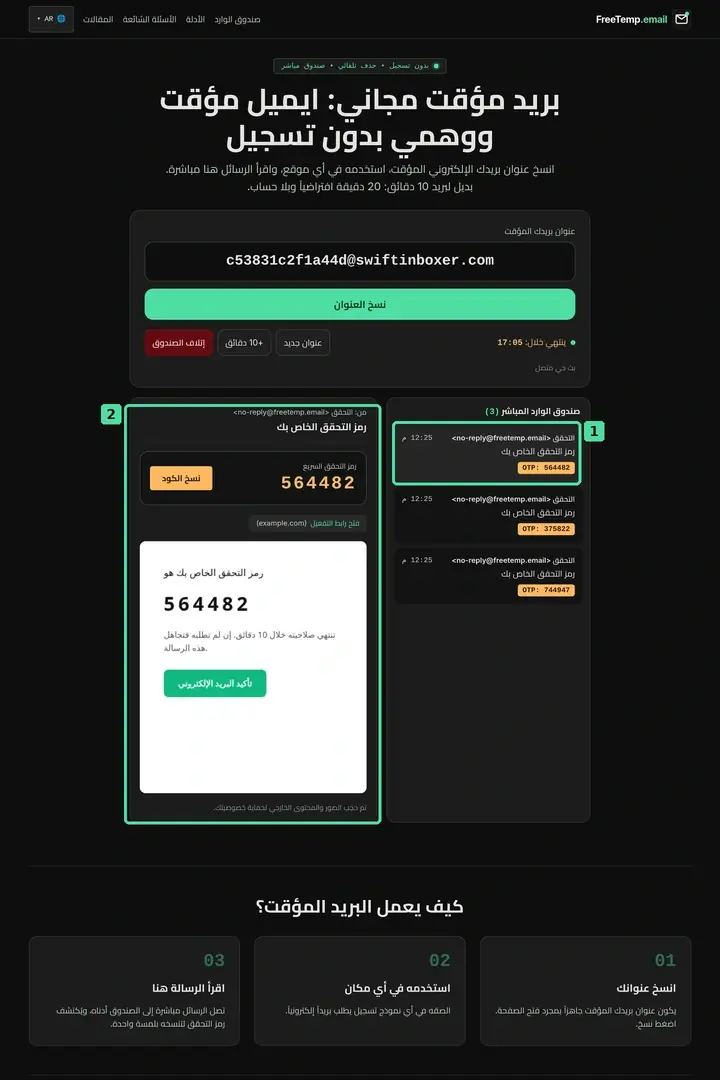
تستغل شركات الإعلانات وجهات التصيد فتح الرسائل لتحميل صور شفافة بحجم بكسل واحد تكشف توقيت القراءة ونوع الجهاز وعنوان الشبكة، أو لحقن شفرات خبيثة داخل تنسيقات الرسالة. في FreeTemp تمر كل رسالة عبر مصفاة تنقية صارمة تحذف النصوص البرمجية والنماذج والإطارات والروابط الخطرة مثل javascript:، ثم تعرض الرسالة داخل إطار معاينة معزول يمنع إرسال ترويسة الإحالة ويحجب الصور والموارد الخارجية افتراضيا.
الاستلام الأحادي والمسح الجذري بعد الانتهاء
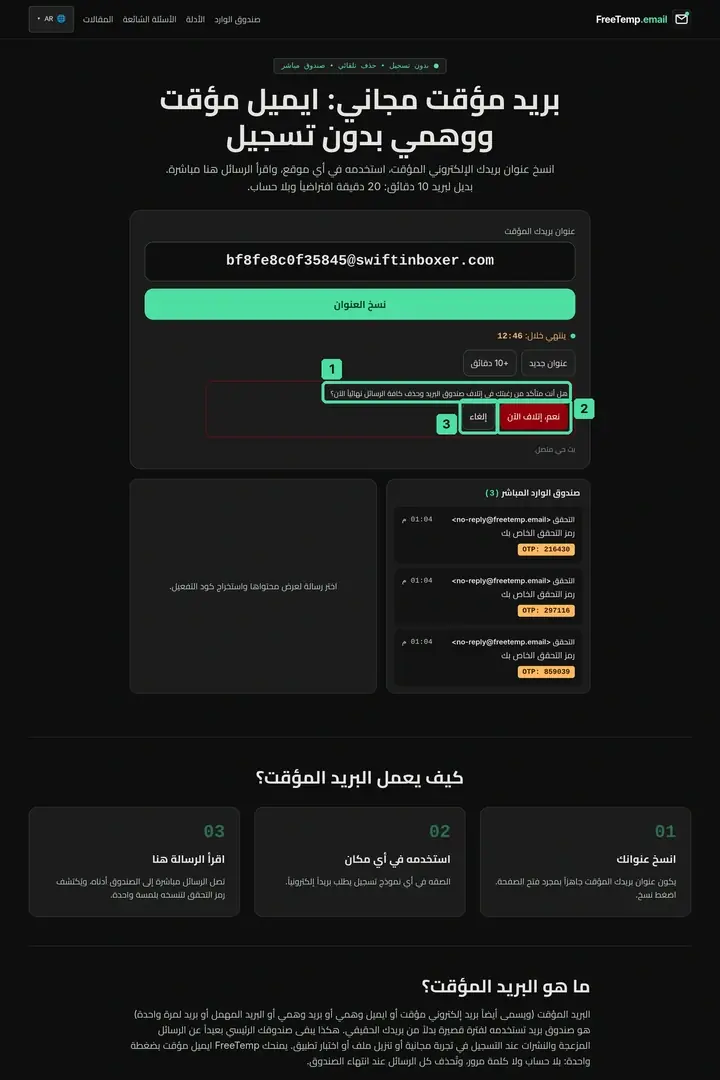
لأن الصندوق مخصص للاستلام فقط دون إمكانية إرسال، لا يستطيع أي طرف انتحال عنوانك المؤقت لإرسال رسائل احتيالية باسمك. وحين ينتهي المؤقت الافتراضي البالغ 20 دقيقة (أو حتى 60 دقيقة عند التمديد) أو تضغط حرق الصندوق، تمسح وحدة التخزين بالكامل مع رمزها السري دون أرشيف احتياطي.
كيف يتعامل المتصفح مع الجلسة في النوافذ العادية والخفية
من الزوايا الأمنية التي تهم المستخدم المدقق معرفة مكان بقاء مفتاح الجلسة على جهازه. يخزن المتصفح العنوان النشط ورمزه السري محليا حتى لا تضيع رسائلك إذا أغلقت التبويب بالخطأ أو انقطعت الشبكة لثوان؛ إذ تعيد الصفحة ربطك بالصندوق ذاته طالما لم ينته المؤقت على الخادم. أما في نافذة التصفح الخفي فتمسح ذاكرة المتصفح المحلية فور إغلاق آخر تبويب خفي، ما يمنحك عزلا إضافيا على الحواسيب المشتركة شريطة ألا تغلق النافذة قبل قراءة رمز التفعيل وإنهاء مهمتك.
مصفوفة المخاطر: ما تحميه الأداة وما لا تحميه
استخدم الجدول التالي معيارا واضحا قبل إدخال عنوان مؤقت في أي موقع جديد:
| نوع الخطر أو التهديد | هل تحميك منه FreeTemp؟ | كيف يتجلى ذلك عمليا |
|---|---|---|
| القوائم الإعلانية والرسائل المتكررة | نعم | يختفي العنوان بعد انتهاء الجلسة فترتد رسائل التسويق اللاحقة بعيدا عنك |
| تسرب قواعد بيانات المواقع الصغيرة | نعم | إن تعرض منتدى لاختراق بعد أشهر فلن يجد المسربون بريدك الحقيقي ضمن السجلات |
| بكسلات معرفة فتح الرسالة | نعم | تحجب الصور الخارجية افتراضيا فلا يعلم المرسل بلحظة قراءتك للرسالة |
| تطفل زوار آخرين على صندوقك المؤقت | نعم | يرفض الخادم أي استعلام لا يحمل رمز الجلسة السري المحفوظ في متصفحك |
| تسجيل الموقع لعنوان اتصالك أو متصفحك | لا | يرى الموقع الخارجي زيارتك العادية عبر المتصفح كما يراها في أي تصفح قياسي |
| صفحات التصيد الخارجية عند النقر | جزئيا | يظهر اسم النطاق الحقيقي بين قوسين بجانب الرابط، لكن قرار فتح الرابط يعود لك |
| استعادة الحسابات وتنبيهات الأمان المستمرة | لا | يستحيل إحياء صندوق منته لاستقبال رابط استعادة كلمة المرور لاحقا |
مثال واقعي: كشف رسالة مريبة بعد التسجيل في منتدى تقني
لنفترض أنك سجلت في موقع مجتمعي غير مشهور لتنزيل حزمة خطوط عربية مفتوحة، وبعد استلام رابط التنزيل بدقيقتين وصلتك رسالة ثانية في الصندوق نفسه بعنوان يستعجلك لتأكيد بيانات دخولك عبر زر بارز.
بفضل تصميم FreeTemp ستنتبه إلى علامتي أمان واضحتين قبل أن تقع في الفخ: أولا، لم تحمل الرسالة أي صورة خارجية فلم ترسل إشارة نشاط للمرسل بمجرد فتحها؛ وثانيا، أظهر قسم الروابط المستخرجة اسم النطاق الفعلي بين قوسين بجانب نص الزر، فتبين أنه نطاق غريب لا يمت بصلة لنطاق موقع الخطوط الأصلي.
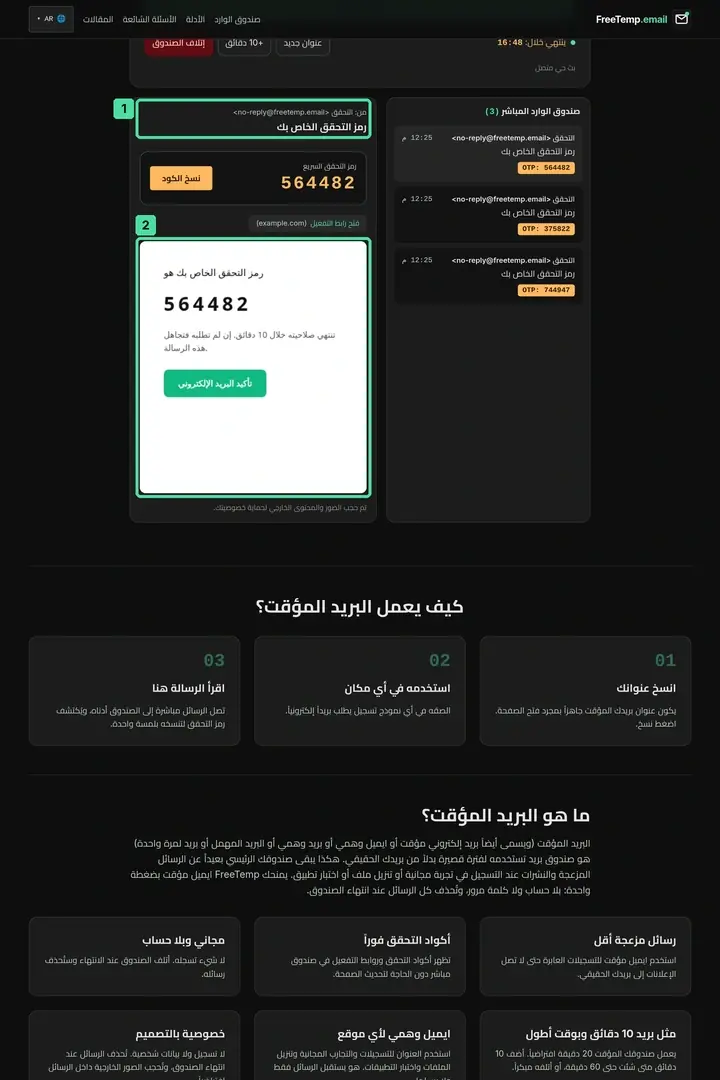
هنا تغلق الرسالة فورا، وتضغط حرق الصندوق لمسح الجلسة بالكامل دون أن يتأثر بريدك الشخصي بشيء. ولمعرفة خطوات فحص الروابط بدقة أكبر، راجع مقال هل روابط الرسائل في البريد المؤقت آمنة.
5 عادات عملية ترفع أمان استخدامك اليومي
- افتح الصندوق على جهازك الشخصي لا على حاسوب عام مشترك. لأن رمز الجلسة السري يحفظ في التخزين المحلي للمتصفح، فإن ترك المتصفح مفتوحا في مكتبة أو مقهى يتيح لمن يجلس بعدك رؤية الصندوق قبل انتهائه.
- لا تستخدم كلمة مرورك الحقيقية في أي نموذج مؤقت. إذا اشترط موقع عابر تعيين كلمة مرور، أنشئ كلمة عشوائية فريدة عبر مدير كلمات المرور حتى لا تتضرر حساباتك الأصلية إن كانت حماية ذلك الموقع ضعيفة.
- طابق النطاق المكتوب بين قوسين قبل فتح أي رابط تأكيد. لا تكتف بقراءة النص الترحيبي الملون داخل الرسالة.
- احرق الصندوق فور انتهاء مهمتك. تقليص عمر الجلسة من عشرين دقيقة إلى دقيقة واحدة ينهي وجود البيانات على الخادم وعلى متصفحك معا.
- انتقل إلى بريد دائم أو عنوان مستعار لأي علاقة ممتدة. راجع الحالات المحظورة تفصيلا في مقال متى لا تستخدم البريد المؤقت في 7 حالات وقارن البدائل في مقال الفرق بين البريد المؤقت والايميل الوهمي والبريد المستعار.
أخطاء شائعة تضعف حماية المستخدم دون أن يشعر
- ربط عنوان مؤقت بحساب مالي أو دراسي أو متجر تسوق: تتحول أداة الخصوصية هنا إلى سبب مباشر لفقدان الفواتير وإشعارات الشحن وروابط استرداد الحساب.
- تحميل ملفات خارجية من روابط مجهولة دون فحص: رغم أن FreeTemp يرفض الرسائل الخام الأكبر من 2 ميجابايت ولا يخزن المرفقات، قد تحتوي الرسالة النصية نفسها على رابط يقود لملف خارجي؛ تعامل معه بالحذر المعتاد نفسه وافحص أي ملف قبل تشغيله على نظامك.
- إدخال بيانات شخصية حساسة داخل صفحة الموقع الآخر: حجب بريدك الأساسي لا يمنع الموقع الخارجي من حفظ رقم هاتفك أو اسمك الكامل أو موقعك الجغرافي إن كتبتها بنفسك في استمارته.
- مشاركة لقطة شاشة للصندوق قبل انتهاء صلاحيته في المنتديات العامة: رغم أن الرمز السري لا يظهر في نص العنوان، فإن إظهار رموز التفعيل أو روابط التأكيد الكاملة في صورة منشورة قد يسمح لغيرك باستغلال الرابط قبل أن تستخدمه.
- ترك شاشة الرمز مفتوحة دون حرق الصندوق عند مغادرة المكتب: ضغطة واحدة على زر الحرق تغلق هذا الباب نهائيا في ثانية.
كيف تتخذ القرار الآمن في كل مرة
تعامل مع الصندوق المؤقت بوصفه حاجزا نظيفا عند بوابة الإنترنت: يلتقط عنك رسائل التفعيل الفورية والملفات العابرة ثم يختفي دون أثر. واحتفظ ببريدك الشخصي المحمي بالمصادقة الثنائية حصرا للجهات التي تثق بها وتحتاج إلى استمرار تواصلك معها على المدى الطويل.
أسئلة شائعة
هل يخفي استخدام FreeTemp عنوان اتصالي بالإنترنت عن الموقع الذي أسجل فيه؟
لا. يحجب FreeTemp بريدك الشخصي عن ذلك الموقع ويمنع بكسلات التتبع داخل الرسائل الواردة، لكن تصفحك للموقع الخارجي نفسه يتم عبر اتصالك المعتاد بالإنترنت.
هل يمكن لزائر آخر قراءة رمز التحقق الخاص بي إذا تصادف معرفته بالعنوان المؤقت؟
لا. يقفل كل صندوق في FreeTemp برمز سري عشوائي خاص ينشأ مع الجلسة ويحفظ في متصفحك فقط، ويرفض الخادم أي طلب قراءة لا يحمل هذا الرمز.
ماذا يحدث لو تعرض موقع سجلت فيه ببريد مؤقت لتسريب بيانات بعد عدة أشهر؟
يبقى بريدك الشخصي في مأمن تام، لأن قاعدة البيانات المسربة لن تحتوي إلا على عنوان مؤقت منته لا وجود له ولا يرتبط بهويتك أو بصندوقك الحقيقي.
لماذا يحجب FreeTemp الصور داخل الرسائل الواردة بشكل افتراضي؟
لأن كثيرا من الصور الخارجية تعمل كبكسلات تتبع غير مرئية تبلغ المرسل فور فتح الرسالة بنوع جهازك ووقت القراءة وعنوان شبكتك، فحجبها داخل المعاينة المعزولة يصون خصوصيتك.